
PHISHING

¿Cómo funciona?
Te envían un mensaje de correo electrónico en el que se hacen pasar por una entidad bancaria, una red social o cualquier empresa que ofrezca servicios o productos y que sea conocida (aumenta la probabilidad de que la utilices y caigas en el engaño). En este correo, te piden que rellenes algunos datos o que los actualices, accediendo a un enlace en particular. Si accedes a este enlace, verás que es una página web que es muy parecida a la que tiene la empresa en cuestión. Por ello, muchas personas caen en la trampa y dan sus datos pensando que se lo están dando a la empresa de la que son clientes, cuando en realidad se lo están dando a estafadores.
El objetivo es conseguir que el usuario o víctima realice una acción en beneficio del estafador para que suministre información sensible como sus datos personales. El éxito de este fraude depende principalmente del nivel de conocimiento de la persona a la que quieren robar y de otras circunstancias como el descuido que pueda tener en el momento del ilícito.

¿Cómo identificar y prevenir el phishing?
Permanecer atento a los correos electrónicos sospechosos. No responder nunca los correos electrónicos que soliciten dinero, envíos de giros, datos bancarios, contraseñas o datos de tarjetas de crédito. Las empresas privadas nunca solicitan datos personales, porque ya los tienen.
Desconfiar de todos los enlaces y archivos adjuntos. No hacer clic en los enlaces de estos mensajes, especialmente cuando el usuario no espere ningún correo electrónico, por ejemplo, de la entidad bancaria de su tarjeta de crédito o de una institución financiera. Si cree que el mensaje puede ser verdadero y que proviene, por ejemplo, de su banco, ingrese al sitio web de la institución escribiendo la dirección directamente en la barra del navegador, para evitar ingresar en alguna página web realizada por el atacante.
Inspeccionar cuidadosamente las URLs. Pasar el ratón por encima de los enlaces para inspeccionar la URL sospechosa antes de acceder al sitio web y comprobar que le está dirigiendo al sitio que esperaba. Los acortadores de URL proporcionan mucha comodidad, pero pueden dificultar esta comprobación. Si el usuario no está seguro, en lugar de hacer clic en un enlace, se recomienda utilizar un buscador para llegar al sitio web legítimo e iniciar sesión desde allí.

El método de ataque preferido por los ciberdelincuentes
Según datos recopilados del estudio de Kaspersky Lab Ciber Amenazas Financieras, los cibercriminales están esforzándose más que antes en adquirir información confidencial de usuarios y robar dinero de cuentas bancarias mediante la creación de sitios web falsos que imitan a las páginas oficiales de organizaciones financieras.
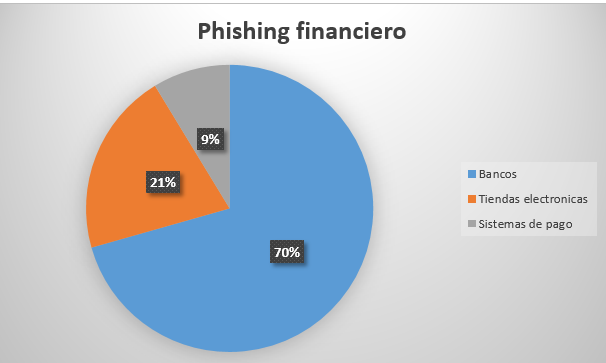
Los sitios de phishing destinados a recopilar los datos financieros de usuarios utilizan principalmente los nombres de marca de las tiendas en línea más populares, sistemas de pago electrónico y los sistemas de banca en línea. Los blancos más atractivos fueron los bancos, los cuales se utilizaron en 70,6% de todo el phishing financiero.
En Latinoamérica este método es uno de los más usuales al momento de realizar ciberataques. Dado el creciente número de denuncias de incidentes relacionados con el phishing, se requieren métodos adicionales de protección. Se han realizado intentos con leyes que castigan la práctica y campañas para prevenir a los usuarios con la aplicación de medidas técnicas a los programas.
Dentro de la lista de víctimas de phishing en América Latina, el primer lugar lo ocupa Brasil con 23,3% de los ataques, le sigue Venezuela con 17% y Argentina en tercer lugar con el 16,4%. Según Fabián Assolini, analista de seguridad en Kaspersky Lab, el período preferido por los ciberdelincuentes para realizar este tipo de ataques es el Black Friday ya que en la edición del año 2018 han bloqueado más de 380.000 intentos de ataque que es casi 4 veces mayor al de un día normal.
Los ataques de phishing son populares porque son fáciles de implementar y muy eficaces. Incluso, hasta para los usuarios de Internet avanzados no es fácil distinguir un sitio fraudulento bien diseñado de una página legítima, lo que hace que sea aún más importante instalar una solución de protección especializada. Además, el phishing causa daños a la reputación de las organizaciones que ven sus marcas explotadas por ataques de phishing", comentó Sergey Lozhkin, Investigador Senior de Seguridad para Kaspersky Lab.
El delito de phishing se encuentra en constante evolución llegando a alcanzar en la actualidad una gran sofisticación respecto a sus inicios, tanto en el método de captación de los intermediarios o muleros, como en los ámbitos en los que operan, ya que, si bien las ofertas de empleo eran el método más utilizado por los estafadores para captar a sus víctimas, ahora se producen también en las compraventas a través de la red.